Domain puse.de kaufen?
Wir ziehen mit dem Projekt
puse.de um.
Sind Sie am Kauf der Domain
puse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain puse.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
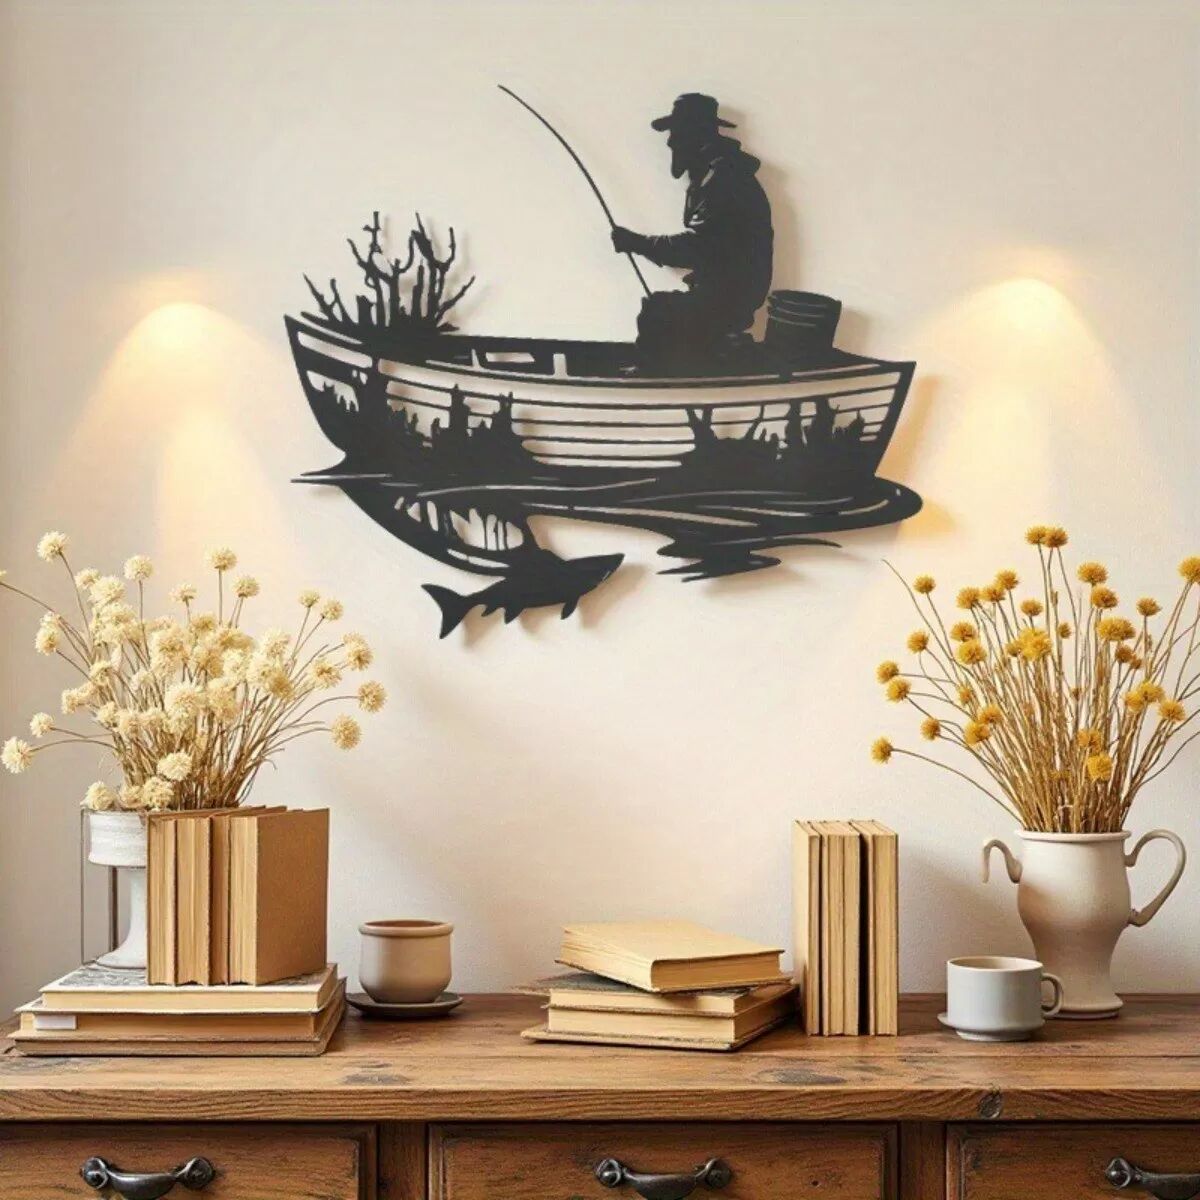
INF Schwarze Eisen Metall Wandkunst - Fischerboot Design für Wohn- & SchlafzimmerdekoVerschönern Sie Ihr Zuhause mit dieser eleganten schwarzen Eisen Fischerboot Wandkunst. Perfekt für Wohnzimmer und Schlafzimmer, diese Metall Skulptur verleiht einen Hauch von Raffinesse und künstlerischem Flair. Abmessungen: 30cm x 24cm x 0.5cm. Einzigartiges Fischerboot Design: Diese markante Metallwandkunst zeigt eine detailreich gestaltete Fischerbootszene, die die Ruhe eines Angelausflugs am See einfängt. Das Kunstwerk verleiht jedem Raum einen Hauch von Raffinesse und Ruhe und ist somit ein perfekter Blickfang für Ihr Wohnzimmer, Schlafzimmer oder Büro. Die detaillierte Silhouette schafft einen visuell ansprechenden Kontrast zu jeder Wandfarbe und wertet Ihre Wohnkultur sofort mit ihrem künstlerischen Flair auf. Stellen Sie sich vor, Sie genießen die beruhigende Präsenz einer Fischerbootszene am See im Komfort Ihres Zuhauses. Die filigranen Details des Fischerboots und der Umgebung machen dieses Wanddekor zu einem echten Hingucker. Diese Metallkunst ist ein wundervolles Geschenk für Angelfreunde, Naturliebhaber und alle, die ihrem Zuhause eine besondere Note verleihen möchten. Das Design ist zeitlos und passt zu verschiedenen Einrichtungsstilen, von modern bis rustikal. Mit dieser Wanddekoration holen Sie sich die entspannende Atmosphäre eines Angelausflugs direkt in Ihr Zuhause. Die hochwertige Verarbeitung garantiert, dass Sie lange Freude an diesem einzigartigen Kunstwerk haben werden. Elegante Eisen Handwerkskunst: Diese Wandaufhängung aus hochwertigem Eisen präsentiert exquisite Metallverarbeitungskunst. Die glatte, schwarze Oberfläche unterstreicht den rustikalen Charme des Stücks und sorgt dafür, dass es eine Vielzahl von Einrichtungsstilen ergänzt, von modern bis traditionell. Das robuste Eisenmaterial garantiert Langlebigkeit und Widerstandsfähigkeit gegen Rost, wodurch seine Schönheit jahrelang erhalten bleibt. Jedes Stück ist sorgfältig entworfen, um die einzigartige Textur und den künstlerischen Charakter von Eisen zu präsentieren und Ihrem Wohnraum einen Hauch von Industrial Chic zu verleihen. Dieses Stück bietet eine anhaltende Anziehungskraft, die sich nahtlos in Ihren persönlichen Stil einfügt. Es wurde speziell behandelt, um seine Widerstandsfähigkeit gegen Feuchtigkeit zu erhöhen, was es auch für überdachte Außenbereiche geeignet macht. Die Liebe zum Detail und die hochwertige Ausführung machen dieses Wanddekor zu einem wertvollen Schmuckstück für Ihr Zuhause. Die schwarze Farbe verleiht ihm eine zeitlose Eleganz, die sich leicht mit anderen Farben und Materialien kombinieren lässt. Es ist nicht nur ein Dekorationsgegenstand, sondern auch ein Ausdruck von Stil und Persönlichkeit. Vielseitige Wanddekoration: Diese Metallwanddekoration eignet sich perfekt, um Ihrem Wohnzimmer, Schlafzimmer, Flur oder sogar einer überdachten Terrasse einen Hauch von künstlerischer Eleganz zu verleihen. Ihr leichtes Design macht es einfach, sie an jeder Wandoberfläche aufzuhängen, und ihre kompakte Größe stellt sicher, dass sie den Raum nicht...19,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maxey, Randall: Gartenmöbel aus HolzGartenmöbel aus Holz , Super-simpel selbst gemacht , Lüfterblätter > Motorkühlung , Erscheinungsjahr: 20230308, Produktform: Kartoniert, Autoren: Maxey, Randall, Seitenzahl/Blattzahl: 128, Keyword: Beistelltisch Anleitung; Blumenkasten Anleitung; Blumenkasten aus Holz; DIY Projekte; DIY Projekte Garten; DIY Projekte Holz; DIY Projekte für Anfänger; Gartenbank Anleitung; Gartenbrücke Anleitung; Gartenmöbel selber bauen; Gartenmöbel selber machen; Hollywoodschaukel Anleitung; Hollywoodschaukel aus Holz; Holzarbeit; Holzarbeit Anfänger; Holzarbeit Einsteiger; Holzarbeit Projekte; Holzarbeiten; Holzarbeiten Ideen; Holzarbeiten für den Garten; Holzmöbel; Holzmöbel selber bauen; Holztisch selber bauen; Möbel selber bauen; Möbel selber machen; Pergola Anleitung; Pergola selber machen; Picknicktisch Anleitung; Vogelhaus Anleitung; Vogelhaus selber bauen, Fachschema: Basteln / Heimwerken~Do it yourself~Heimwerken~Holz / Basteln, Werken, Warengruppe: TB/Heimwerken/Do it yourself, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 280, Breite: 210, Höhe: 11, Gewicht: 542, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Badezimmermöbel sind besonders platzsparend und funktional?
Hängeschränke, schmale Regale und Waschbeckenunterschränke sind besonders platzsparend im Badezimmer. Sie bieten Stauraum ohne viel Bodenfläche einzunehmen. Spiegel mit integriertem Stauraum sind ebenfalls eine praktische und funktionale Lösung. **
-
Was sind einige platzsparende Optionen für Badezimmermöbel?
Einbauschränke mit Schiebetüren sind platzsparend und bieten viel Stauraum. Wandhängende Waschbecken und Toiletten sparen Bodenfläche. Regale über der Toilette oder hinter der Tür bieten zusätzlichen Stauraum. **


Inwiefern beeinflusst die Pflegeleichtigkeit eines Produkts die Kaufentscheidung der Verbraucher in den Bereichen Mode, Haushaltsgeräte und Gartenmöbel?
Die Pflegeleichtigkeit eines Produkts beeinflusst die Kaufentscheidung der Verbraucher, da sie Zeit und Aufwand sparen möchten. In der Modebranche bevorzugen Verbraucher oft pflegeleichte Kleidung, die maschinenwaschbar ist und nicht gebügelt werden muss. Bei Haushaltsgeräten bevorzugen Verbraucher Produkte, die leicht zu reinigen und wartungsarm sind, um den Aufwand zu minimieren. Im Bereich der Gartenmöbel bevorzugen Verbraucher wetterbeständige und pflegeleichte Materialien, um die Lebensdauer der Möbel zu verlängern und den Pflegeaufwand zu reduzieren. **
Inwiefern beeinflusst die Pflegeleichtigkeit eines Produkts die Kaufentscheidung und Kundenzufriedenheit in den Bereichen Mode, Haushaltsgeräte und Gartenmöbel?
Die Pflegeleichtigkeit eines Produkts spielt eine wichtige Rolle bei der Kaufentscheidung und der Kundenzufriedenheit in den Bereichen Mode, Haushaltsgeräte und Gartenmöbel. Kunden bevorzugen Produkte, die einfach zu pflegen sind, da dies Zeit und Aufwand spart. In der Modebranche bevorzugen Kunden Kleidung, die maschinenwaschbar und knitterfrei ist. Bei Haushaltsgeräten bevorzugen Kunden Produkte, die leicht zu reinigen und zu warten sind. Im Bereich der Gartenmöbel bevorzugen Kunden wetterbeständige und pflegeleichte Materialien, die langlebig sind und wenig Wartung erfordern. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
hummel, Unisex, Sporthose, jogginghose humme puse uh (L), SchwarzDie Trainingshose Hummel Pulse Uh ist ein unverzichtbares Sportkleidungsstück für alle, die Mode und Komfort lieben. Entworfen von der dänischen Marke Hummel, vereint diese Hose perfekt Stil und Funktionalität. Die Hose besteht aus weichem, atmungsaktivem Stoff und ist ideal für intensives Training oder einen entspannten Tag. Sie ist mit der Hummel Core-Technologie ausgestattet, die Feuchtigkeit effektiv ableitet, damit Sie sich bei Ihren körperlichen Aktivitäten trocken und wohl fühlen. Das moderne, schlichte Design macht diese Hose zu einer vielseitigen Wahl, die sowohl Männern als auch Frauen steht. Sie hat eine eng anliegende Passform und einen elastischen Bund mit Kordelzug, der für einen perfekten Sitz sorgt. Ausserdem verfügt sie über praktische Seitentaschen, in denen Sie kleine Gegenstände sicher verstauen können. Das ikonische Logo von Hummel befindet sich auf dem linken Bein und verleiht dieser ohnehin schon trendigen Hose einen Hauch von Stil und Wiedererkennungswert. Die Hose ist in verschiedenen Farben erhältlich und passt zu allen Stilen und Anlässen. Ob beim Sport, beim Ausgehen mit Freunden oder an einem entspannten Tag zu Hause, die Jogginghose Hummel Pulse Uh bietet Ihnen unübertroffenen Komfort und sorgt gleichzeitig dafür, dass Sie modisch auf der Höhe der Zeit bleiben. Suchen Sie nicht weiter, diese Hose ist die perfekte Wahl, um Komfort und Stil im Alltag zu vereinen.48,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Schwarze Eisen Metall Wandkunst - Fischerboot Design für Wohn- & SchlafzimmerdekoVerschönern Sie Ihr Zuhause mit dieser eleganten schwarzen Eisen Fischerboot Wandkunst. Perfekt für Wohnzimmer und Schlafzimmer, diese Metall Skulptur verleiht einen Hauch von Raffinesse und künstlerischem Flair. Abmessungen: 30cm x 24cm x 0.5cm. Einzigartiges Fischerboot Design: Diese markante Metallwandkunst zeigt eine detailreich gestaltete Fischerbootszene, die die Ruhe eines Angelausflugs am See einfängt. Das Kunstwerk verleiht jedem Raum einen Hauch von Raffinesse und Ruhe und ist somit ein perfekter Blickfang für Ihr Wohnzimmer, Schlafzimmer oder Büro. Die detaillierte Silhouette schafft einen visuell ansprechenden Kontrast zu jeder Wandfarbe und wertet Ihre Wohnkultur sofort mit ihrem künstlerischen Flair auf. Stellen Sie sich vor, Sie genießen die beruhigende Präsenz einer Fischerbootszene am See im Komfort Ihres Zuhauses. Die filigranen Details des Fischerboots und der Umgebung machen dieses Wanddekor zu einem echten Hingucker. Diese Metallkunst ist ein wundervolles Geschenk für Angelfreunde, Naturliebhaber und alle, die ihrem Zuhause eine besondere Note verleihen möchten. Das Design ist zeitlos und passt zu verschiedenen Einrichtungsstilen, von modern bis rustikal. Mit dieser Wanddekoration holen Sie sich die entspannende Atmosphäre eines Angelausflugs direkt in Ihr Zuhause. Die hochwertige Verarbeitung garantiert, dass Sie lange Freude an diesem einzigartigen Kunstwerk haben werden. Elegante Eisen Handwerkskunst: Diese Wandaufhängung aus hochwertigem Eisen präsentiert exquisite Metallverarbeitungskunst. Die glatte, schwarze Oberfläche unterstreicht den rustikalen Charme des Stücks und sorgt dafür, dass es eine Vielzahl von Einrichtungsstilen ergänzt, von modern bis traditionell. Das robuste Eisenmaterial garantiert Langlebigkeit und Widerstandsfähigkeit gegen Rost, wodurch seine Schönheit jahrelang erhalten bleibt. Jedes Stück ist sorgfältig entworfen, um die einzigartige Textur und den künstlerischen Charakter von Eisen zu präsentieren und Ihrem Wohnraum einen Hauch von Industrial Chic zu verleihen. Dieses Stück bietet eine anhaltende Anziehungskraft, die sich nahtlos in Ihren persönlichen Stil einfügt. Es wurde speziell behandelt, um seine Widerstandsfähigkeit gegen Feuchtigkeit zu erhöhen, was es auch für überdachte Außenbereiche geeignet macht. Die Liebe zum Detail und die hochwertige Ausführung machen dieses Wanddekor zu einem wertvollen Schmuckstück für Ihr Zuhause. Die schwarze Farbe verleiht ihm eine zeitlose Eleganz, die sich leicht mit anderen Farben und Materialien kombinieren lässt. Es ist nicht nur ein Dekorationsgegenstand, sondern auch ein Ausdruck von Stil und Persönlichkeit. Vielseitige Wanddekoration: Diese Metallwanddekoration eignet sich perfekt, um Ihrem Wohnzimmer, Schlafzimmer, Flur oder sogar einer überdachten Terrasse einen Hauch von künstlerischer Eleganz zu verleihen. Ihr leichtes Design macht es einfach, sie an jeder Wandoberfläche aufzuhängen, und ihre kompakte Größe stellt sicher, dass sie den Raum nicht...19,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Maxey, Randall: Gartenmöbel aus HolzGartenmöbel aus Holz , Super-simpel selbst gemacht , Lüfterblätter > Motorkühlung , Erscheinungsjahr: 20230308, Produktform: Kartoniert, Autoren: Maxey, Randall, Seitenzahl/Blattzahl: 128, Keyword: Beistelltisch Anleitung; Blumenkasten Anleitung; Blumenkasten aus Holz; DIY Projekte; DIY Projekte Garten; DIY Projekte Holz; DIY Projekte für Anfänger; Gartenbank Anleitung; Gartenbrücke Anleitung; Gartenmöbel selber bauen; Gartenmöbel selber machen; Hollywoodschaukel Anleitung; Hollywoodschaukel aus Holz; Holzarbeit; Holzarbeit Anfänger; Holzarbeit Einsteiger; Holzarbeit Projekte; Holzarbeiten; Holzarbeiten Ideen; Holzarbeiten für den Garten; Holzmöbel; Holzmöbel selber bauen; Holztisch selber bauen; Möbel selber bauen; Möbel selber machen; Pergola Anleitung; Pergola selber machen; Picknicktisch Anleitung; Vogelhaus Anleitung; Vogelhaus selber bauen, Fachschema: Basteln / Heimwerken~Do it yourself~Heimwerken~Holz / Basteln, Werken, Warengruppe: TB/Heimwerken/Do it yourself, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 280, Breite: 210, Höhe: 11, Gewicht: 542, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Badezimmermöbel sind besonders platzsparend und funktional?
Hängeschränke, schmale Regale und Waschbeckenunterschränke sind besonders platzsparend im Badezimmer. Sie bieten Stauraum ohne viel Bodenfläche einzunehmen. Spiegel mit integriertem Stauraum sind ebenfalls eine praktische und funktionale Lösung. **
-
Was sind einige platzsparende Optionen für Badezimmermöbel?
Einbauschränke mit Schiebetüren sind platzsparend und bieten viel Stauraum. Wandhängende Waschbecken und Toiletten sparen Bodenfläche. Regale über der Toilette oder hinter der Tür bieten zusätzlichen Stauraum. **
-
Inwiefern beeinflusst die Pflegeleichtigkeit eines Produkts die Kaufentscheidung der Verbraucher in den Bereichen Mode, Haushaltsgeräte und Gartenmöbel?
Die Pflegeleichtigkeit eines Produkts beeinflusst die Kaufentscheidung der Verbraucher, da sie Zeit und Aufwand sparen möchten. In der Modebranche bevorzugen Verbraucher oft pflegeleichte Kleidung, die maschinenwaschbar ist und nicht gebügelt werden muss. Bei Haushaltsgeräten bevorzugen Verbraucher Produkte, die leicht zu reinigen und wartungsarm sind, um den Aufwand zu minimieren. Im Bereich der Gartenmöbel bevorzugen Verbraucher wetterbeständige und pflegeleichte Materialien, um die Lebensdauer der Möbel zu verlängern und den Pflegeaufwand zu reduzieren. **
-
Inwiefern beeinflusst die Pflegeleichtigkeit eines Produkts die Kaufentscheidung und Kundenzufriedenheit in den Bereichen Mode, Haushaltsgeräte und Gartenmöbel?
Die Pflegeleichtigkeit eines Produkts spielt eine wichtige Rolle bei der Kaufentscheidung und der Kundenzufriedenheit in den Bereichen Mode, Haushaltsgeräte und Gartenmöbel. Kunden bevorzugen Produkte, die einfach zu pflegen sind, da dies Zeit und Aufwand spart. In der Modebranche bevorzugen Kunden Kleidung, die maschinenwaschbar und knitterfrei ist. Bei Haushaltsgeräten bevorzugen Kunden Produkte, die leicht zu reinigen und zu warten sind. Im Bereich der Gartenmöbel bevorzugen Kunden wetterbeständige und pflegeleichte Materialien, die langlebig sind und wenig Wartung erfordern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.